
الأمن السيبراني هو حماية الأنظمة والشبكات والأجهزة والبيانات من الهجمات الإلكترونية والوصول غير المصرح به. وتأتي أهميته من أن حسابك البنكي ورسائلك وبيانات عملك موجودة اليوم على أجهزة متصلة بالإنترنت، وأي ثغرة فيها قد تكلفك مالك أو خصوصيتك أو سمعة شركتك.
في هذا المقال تتعرف على طريقة عمل الأمن السيبراني، وأشهر الهجمات التي يتصدى لها، ووظائفه، والطريق العملي لتبدأ تعلمه.
ما هو الأمن السيبراني (Cybersecurity)؟
الأمن السيبراني مجموعة من الممارسات والتقنيات والسياسات التي تهدف إلى منع الهجمات الإلكترونية واكتشافها والاستجابة لها. ويشمل ذلك حماية المعلومات الحساسة، مثل بيانات العملاء والموظفين، من السرقة أو التلف أو التعديل.
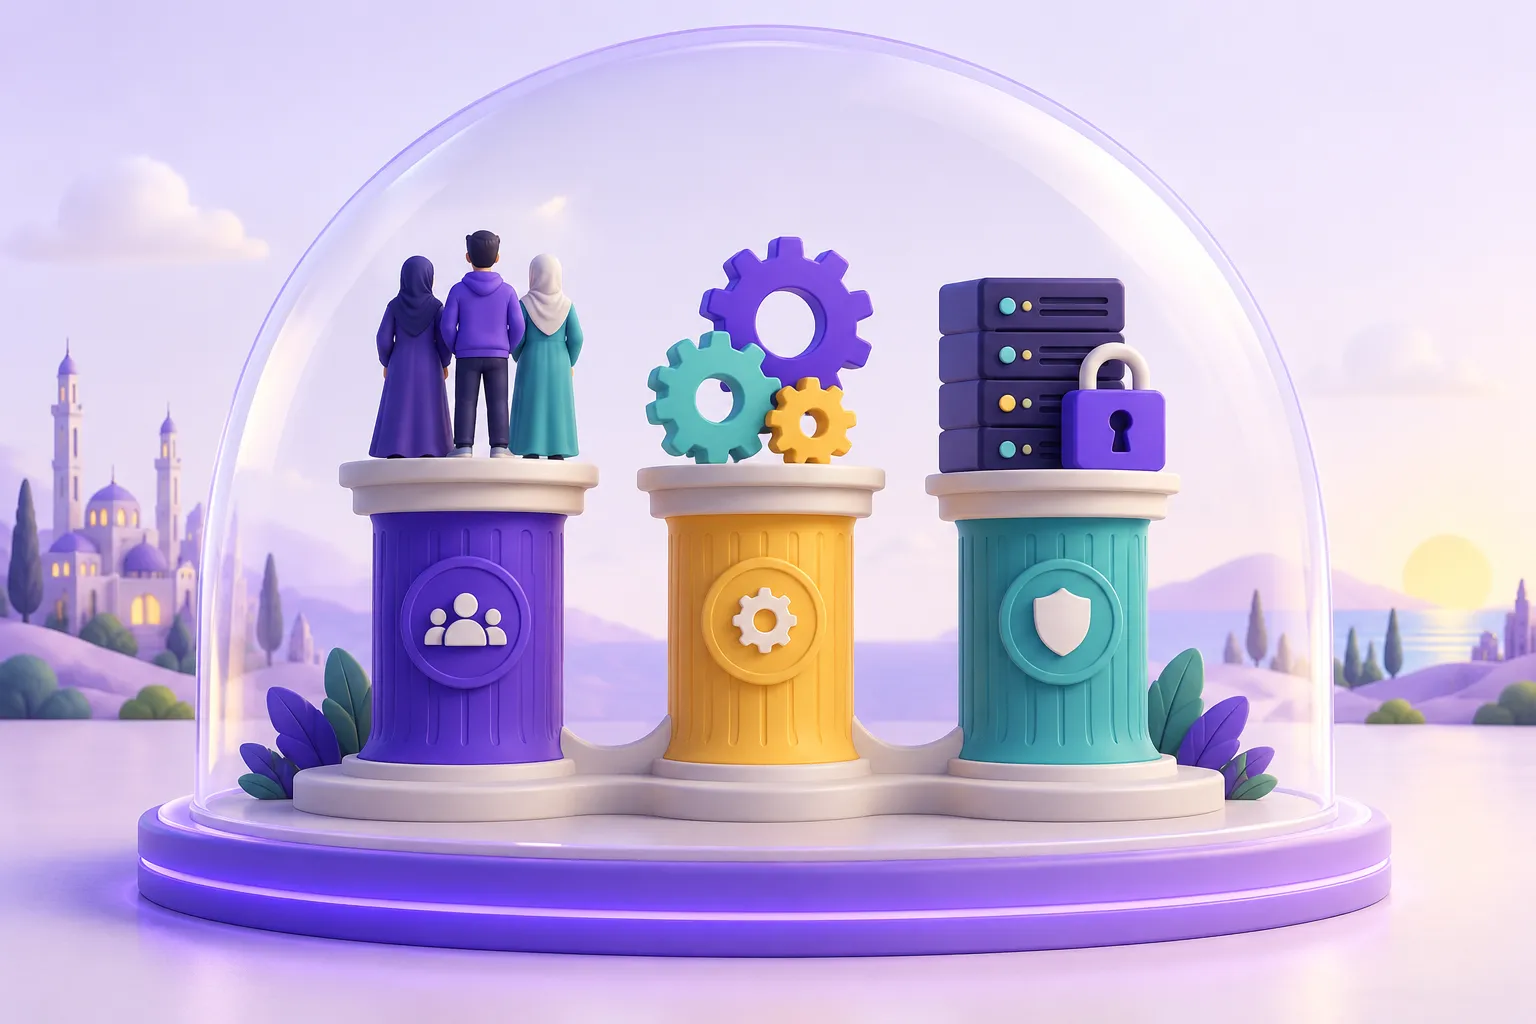
والأمن السيبراني ليس قضية تقنية فقط، فهو يقوم على ثلاثة عناصر تعمل معًا:
- الأشخاص: وعي المستخدمين وتدريبهم، فكثير من الاختراقات يبدأ بخطأ بشري مثل الضغط على رابط مشبوه.
- العمليات: إجراءات واضحة لمنح الصلاحيات والتعامل مع الحوادث واستعادة البيانات.
- التقنيات: الأدوات التي تحمي الأجهزة والشبكات والتطبيقات وتراقبها.
لماذا أصبح الأمن السيبراني أهم من أي وقت مضى؟
تعتمد على التكنولوجيا في التواصل والتسوق والخدمات المصرفية والتعلم والعمل، كما تعتمد عليها خدمات أساسية مثل الرعاية الصحية والنقل والطاقة. وكلما زاد هذا الاعتماد زادت قيمة الهجوم بالنسبة إلى المخترقين (Hackers). وإليك أبرز ما يجعل المجال أكثر أهمية اليوم:
- الذكاء الاصطناعي في يد المهاجمين: أصبحت رسائل الاحتيال مكتوبة بلغة سليمة ومقنعة، وظهرت مقاطع صوت وفيديو مزيفة (Deepfakes) تنتحل شخصيات مديرين أو أقارب لطلب تحويل أموال.
- انتقال الأنظمة إلى السحابة (Cloud): خطأ بسيط في إعدادات خدمة سحابية قد يكشف قاعدة بيانات كاملة للعامة.
- العمل عن بُعد: الأجهزة الشخصية والشبكات المنزلية صارت جزءًا من شبكة الشركة.
- قوانين حماية البيانات: كثير من الدول تفرض اليوم التزامات قانونية على الشركات لحماية بيانات المستخدمين، مع عقوبات عند التسريب.
ولا يقتصر الضرر على المال؛ فالهجمات قد تعطل مستشفيات ومؤسسات حكومية، وقد تمس الأمن القومي للدول.
كيف يعمل الأمن السيبراني؟
يقوم الأمن السيبراني على حماية ثلاثة مبادئ تُعرف معًا بثلاثية CIA:
| المبدأ | معناه | مثال |
|---|---|---|
| السرية (Confidentiality) | لا يصل إلى البيانات إلا المسموح لهم | تشفير بيانات بطاقات الدفع |
| السلامة (Integrity) | البيانات دقيقة وكاملة ولم يُعدّلها أحد دون إذن | التأكد من أن مبلغ التحويل لم يتغير في الطريق |
| التوفر (Availability) | البيانات والخدمات متاحة عند الحاجة | بقاء الموقع يعمل أثناء هجوم إغراق |
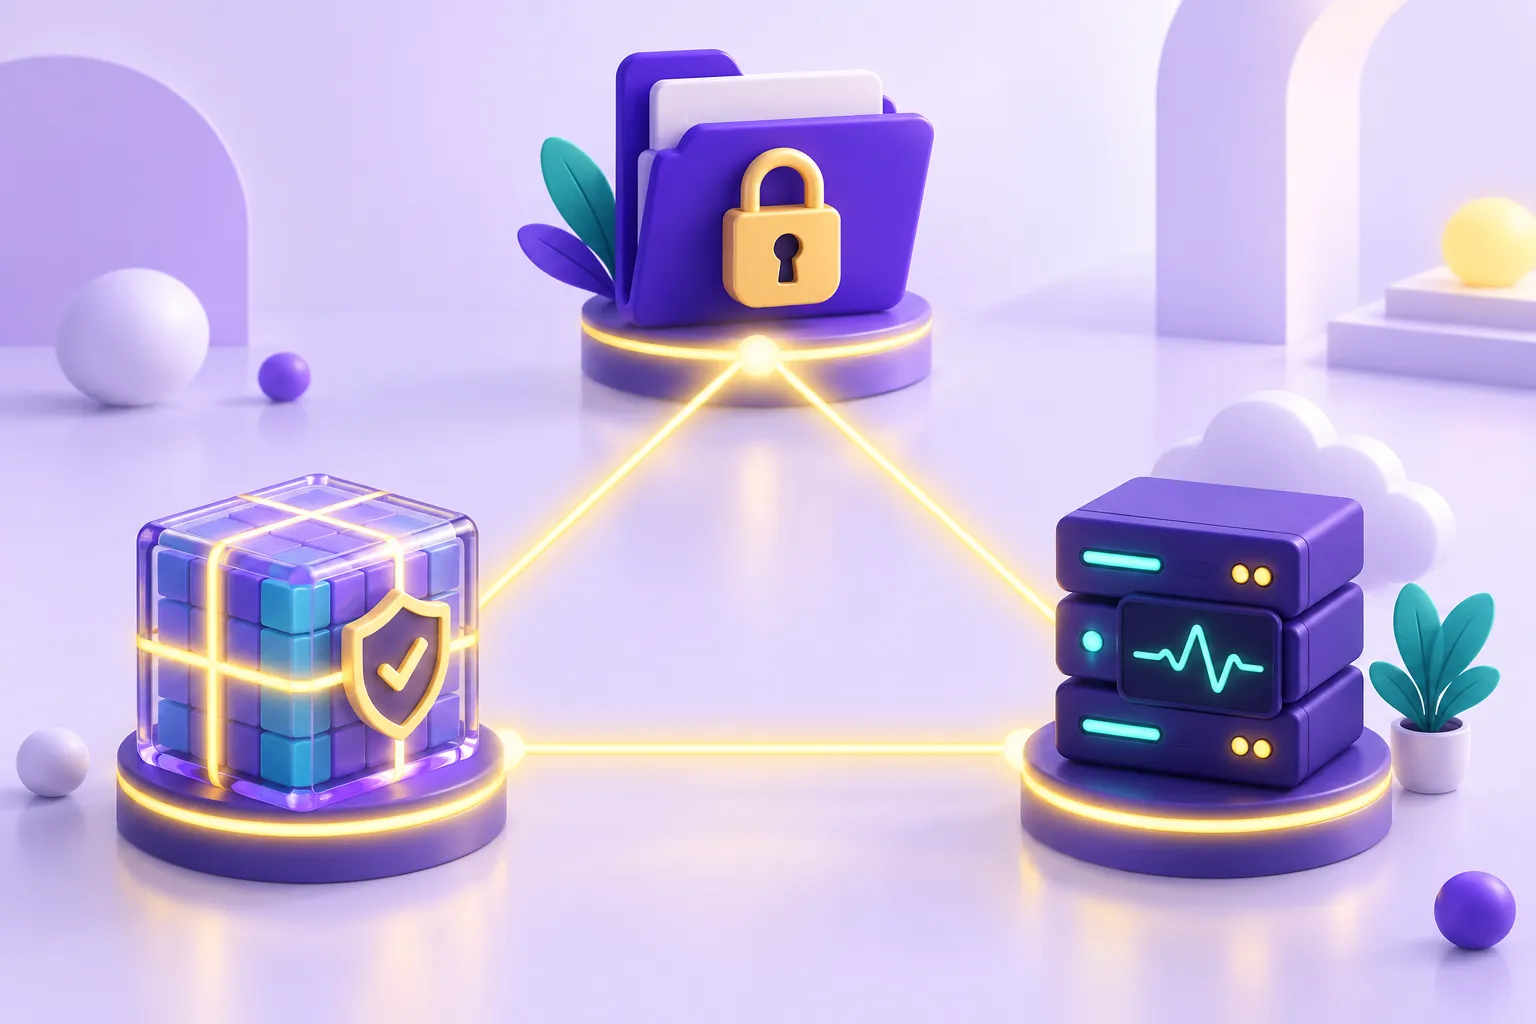
ولتحقيق هذه المبادئ تُستخدم عدة طبقات من الحماية، أهمها:
التشفير (Encryption)
تحويل البيانات إلى صيغة لا يقرؤها إلا من يملك مفتاح فك التشفير. لذلك ترى بروتوكول HTTPS في المواقع، فهو يشفر الاتصال بين متصفحك والخادم.
المصادقة (Authentication)
التحقق من هوية المستخدم أو الجهاز قبل منحه الوصول. ولم تعد كلمة المرور وحدها كافية، لذلك انتشرت المصادقة متعددة العوامل (MFA)، ومفاتيح المرور (Passkeys) التي تُغنيك عن كلمة المرور وتقاوم صفحات التصيد.
الترخيص (Authorization)
بعد التحقق من هويتك، يحدد الترخيص ما يحق لك فعله. والقاعدة الذهبية هنا مبدأ أقل صلاحية (Least Privilege): امنح كل مستخدم أو نظام أقل قدر من الصلاحيات يكفيه لأداء عمله فقط.
جدار الحماية (Firewall)
برنامج أو جهاز يراقب حركة المرور الداخلة والخارجة من الشبكة، ويسمح بها أو يحظرها بناءً على قواعد محددة مسبقًا مثل المصدر والوجهة والبروتوكول.
حماية الأجهزة من البرامج الضارة
البرامج الضارة (Malware) هي أي برنامج مصمم لإلحاق الضرر، مثل الفيروسات (Viruses) والديدان (Worms) وأحصنة طروادة (Trojans) وبرامج التجسس (Spyware). وإلى جانب برامج مكافحة الفيروسات (Antivirus) التقليدية، تعتمد الشركات اليوم على أدوات الكشف والاستجابة على الأجهزة (EDR) التي تراقب السلوك المشبوه لا الملفات المعروفة فقط.
النسخ الاحتياطي والتحديثات
النسخة الاحتياطية (Backup) هي خط دفاعك الأخير عند فقدان البيانات. والقاعدة الشائعة هي 3-2-1: ثلاث نسخ من بياناتك، على نوعين مختلفين من وسائط التخزين، ونسخة منها خارج مكان العمل. أما التحديثات فتسد الثغرات المعروفة قبل أن يستغلها أحد، وتأجيلها من أشهر أسباب الاختراق.
أشهر أنواع الهجمات الإلكترونية
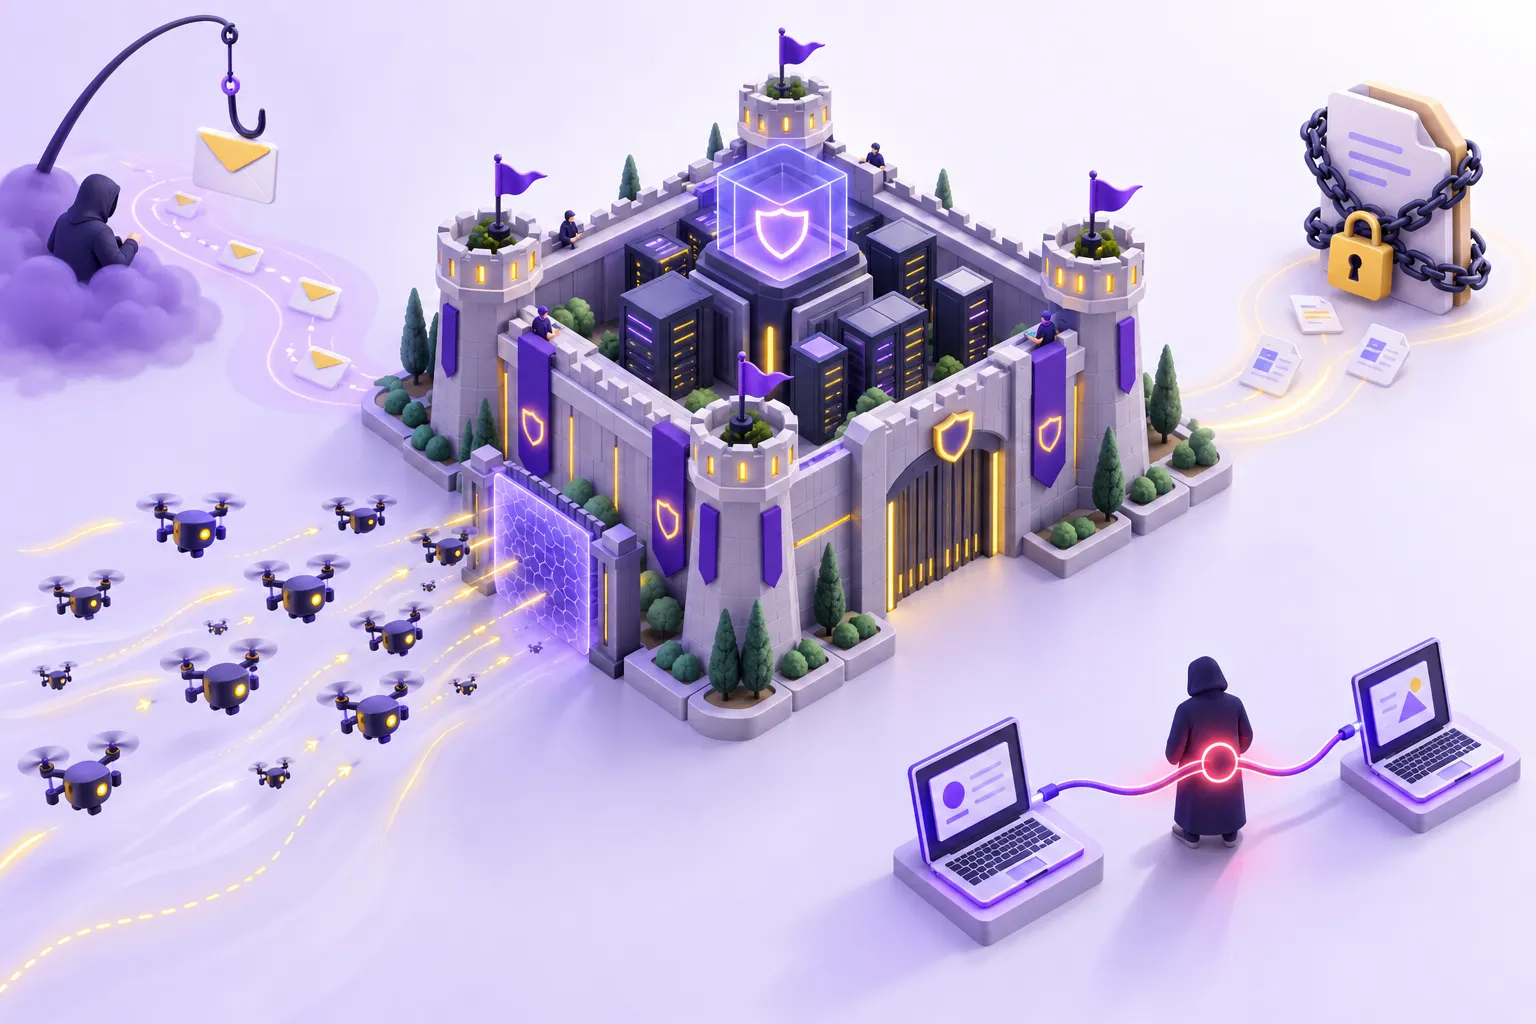
تستهدف الهجمات الإلكترونية نقاط الضعف في الأنظمة أو في سلوك المستخدمين. وهذه أشهرها:
التصيد الاحتيالي (Phishing)
رسائل بريد أو رسائل نصية أو مكالمات تنتحل جهة موثوقة لتدفعك إلى كشف كلمة مرورك أو بيانات بطاقتك، أو إلى فتح مرفق ضار. وقد جعل الذكاء الاصطناعي هذه الرسائل أصعب في الاكتشاف، لذلك تحقّق دائمًا من الطلبات العاجلة عبر قناة أخرى قبل الاستجابة.
هجوم الفدية (Ransomware)
يشفر المهاجم ملفات الضحية ويطالب بفدية لفك التشفير، وكثيرًا ما يهدد أيضًا بنشر البيانات المسروقة. وأفضل وقاية منه نسخ احتياطية معزولة وتحديثات منتظمة.
هجوم حجب الخدمة (DoS) وحجب الخدمة الموزع (DDoS)
في هجوم حجب الخدمة (Denial-of-Service) يُغرق المهاجم الخادم بعدد هائل من الطلبات (Requests) حتى يبطئ أو يتوقف. أما في الهجوم الموزع (Distributed Denial-of-Service) فتأتي الطلبات من آلاف الأجهزة المخترقة (Botnet) في وقت واحد، فيصعب صده لأنه لا يأتي من مصدر واحد.
هجوم الوسيط (Man-in-the-Middle)
يقف المهاجم بين طرفين يتواصلان، فيتنصت على الاتصال أو يعدّله دون علمهما، وهو شائع في شبكات Wi-Fi العامة غير المؤمنة. والتشفير عبر HTTPS يحد منه بدرجة كبيرة.
حقن SQL (SQL Injection)
يُدخل المهاجم أوامر SQL داخل حقل إدخال، فينفذها التطبيق على قاعدة البيانات. لاحظ الفرق بين الطريقة الخطرة والطريقة الآمنة في هذا المثال بلغة Python:
import sqlite3

conn = sqlite3.connect(':memory:')
cur = conn.cursor()
cur.execute('CREATE TABLE users (name TEXT, password TEXT)')
cur.execute('INSERT INTO users VALUES (?, ?)', ('ali', 'secret'))

user_input = "' OR '1'='1"

# خطر: دمج مدخلات المستخدم داخل الاستعلام مباشرة
query = "SELECT * FROM users WHERE name = '" + user_input + "'"
print(cur.execute(query).fetchall())  # يعيد كل المستخدمين

# آمن: استعلام بمعاملات (Parameterized Query)
print(cur.execute('SELECT * FROM users WHERE name = ?', (user_input,)).fetchall())  # []
هجمات سلسلة التوريد (Supply Chain Attacks)
بدل مهاجمة الهدف مباشرة، يخترق المهاجم مكتبة برمجية أو أداة يعتمد عليها الهدف. لذلك صار على المطور أن يراجع المكتبات التي يضيفها إلى مشروعه، وأن يبقيها محدثة.
وظائف الأمن السيبراني ومستقبله
يزداد الطلب على المتخصصين في الأمن السيبراني مع كل توسع في التحول الرقمي، وتعاني شركات كثيرة حول العالم من نقص في الكفاءات المؤهلة. وهذه أبرز المسارات الوظيفية:
| الوظيفة | طبيعة العمل |
|---|---|
| محلل مركز العمليات الأمنية (SOC Analyst) | مراقبة التنبيهات وتحليل الأحداث المشبوهة على مدار الساعة |
| مختبر الاختراق (Penetration Tester) | محاولة اختراق الأنظمة بإذن رسمي لكشف ثغراتها قبل المهاجمين |
| مهندس أمن التطبيقات (Application Security Engineer) | مراجعة الكود وتصميم التطبيقات بحيث تكون آمنة من البداية |
| مهندس أمن السحابة (Cloud Security Engineer) | تأمين البنية السحابية وإعداداتها وصلاحياتها |
| محلل الاستجابة للحوادث (Incident Responder) | احتواء الاختراق بعد وقوعه وتحليل أسبابه ومنع تكراره |
أما الرواتب، فتختلف كثيرًا حسب المسمى الوظيفي والدولة والخبرة والشهادات ونوع الشركة. وعلى سبيل المثال، بلغ متوسط الأجر السنوي لمحللي أمن المعلومات (Information Security Analysts) في الولايات المتحدة نحو 124,910 دولارًا وفق بيانات مكتب إحصاءات العمل الأمريكي لشهر مايو 2024، وتُصنَّف هذه الوظيفة ضمن أسرع الوظائف نموًا هناك. وفي الدول العربية تكون الأرقام أقل بالقيمة المطلقة، لكن المجال يظل من أعلى تخصصات التقنية أجرًا.
من أين تبدأ تعلم الأمن السيبراني؟
لا تحتاج إلى أن تكون خبيرًا لتبدأ، لكنك تحتاج إلى أساس متين قبل أدوات الاختراق. وهذا ترتيب عملي:
- أساسيات الشبكات: افهم كيف تنتقل البيانات عبر الإنترنت، وما هي بروتوكولات TCP/IP وDNS وHTTP.
- نظام Linux: أغلب الخوادم وأدوات الأمن تعمل عليه، ويمكنك البدء بدورة تعلم أساسيات لينكس من الصفر.
- البرمجة: لغة Python هي الأكثر استخدامًا في أتمتة مهام الأمن وكتابة الأدوات، ابدأ بها من خلال مسار أساسيات البرمجة بلغة بايثون.
- أمن تطبيقات الويب: تعرّف على قائمة OWASP Top 10 لأشهر ثغرات الويب، مثل حقن SQL وضعف التحكم في الصلاحيات.
- التدريب العملي القانوني: تدرّب في بيئات مخصصة للتعلم ومسابقات التقاط العلم (CTF)، ولا تختبر أي نظام لا تملك إذنًا مكتوبًا باختباره.
- الشهادات: بعد بناء الأساس، تساعدك شهادة للمبتدئين مثل CompTIA Security+ في دخول سوق العمل.
ومع التعلم المنتظم، يحتاج أغلب المبتدئين إلى عدة أشهر حتى سنة للوصول إلى مستوى يؤهلهم لوظيفة مبتدئة. وإن أردت بداية منظمة باللغة العربية، فدورة أساسيات الأمن السيبراني تأخذك من مفاهيم الإنترنت والشبكات إلى اختبار الاختراق وإعداد التقارير والاعتبارات الأخلاقية.
الخلاصة
الأمن السيبراني هو ما يحمي بياناتك وأموالك والخدمات التي تعتمد عليها كل يوم. ويعمل عبر طبقات متعددة: التشفير والمصادقة والصلاحيات وجدران الحماية والنسخ الاحتياطي والتحديثات، في مواجهة هجمات تتطور باستمرار مثل التصيد والفدية وحقن SQL. وإن كنت تفكر فيه كمسار مهني، فابدأ بالشبكات وLinux والبرمجة، ثم تدرّب عمليًا بشكل قانوني وأخلاقي.
أسئلة شائعة
هل يحتاج الأمن السيبراني إلى تعلم البرمجة؟
ليست كل وظائفه تتطلب برمجة متقدمة، لكن معرفة أساسيات البرمجة، خاصة Python، ضرورية في اختبار الاختراق وأمن التطبيقات والأتمتة، وتساعدك على فهم كيف تنشأ الثغرات.
هل للأمن السيبراني مستقبل؟
نعم، فالطلب على المتخصصين فيه مستمر في الارتفاع مع توسع التحول الرقمي والاعتماد على السحابة وتطور أساليب الهجوم.
ما الفرق بين هجوم DoS وهجوم DDoS؟
هجوم DoS يأتي غالبًا من مصدر واحد، أما DDoS فيأتي من آلاف الأجهزة المخترقة في وقت واحد، مما يجعله أقوى وأصعب في الصد.
ما أبسط خطوات حماية حساباتي الشخصية؟
فعّل المصادقة متعددة العوامل أو مفاتيح المرور، واستخدم كلمة مرور مختلفة لكل حساب عبر مدير كلمات مرور، وحدّث أجهزتك باستمرار، وتحقق من أي رسالة تطلب بياناتك بشكل عاجل.