
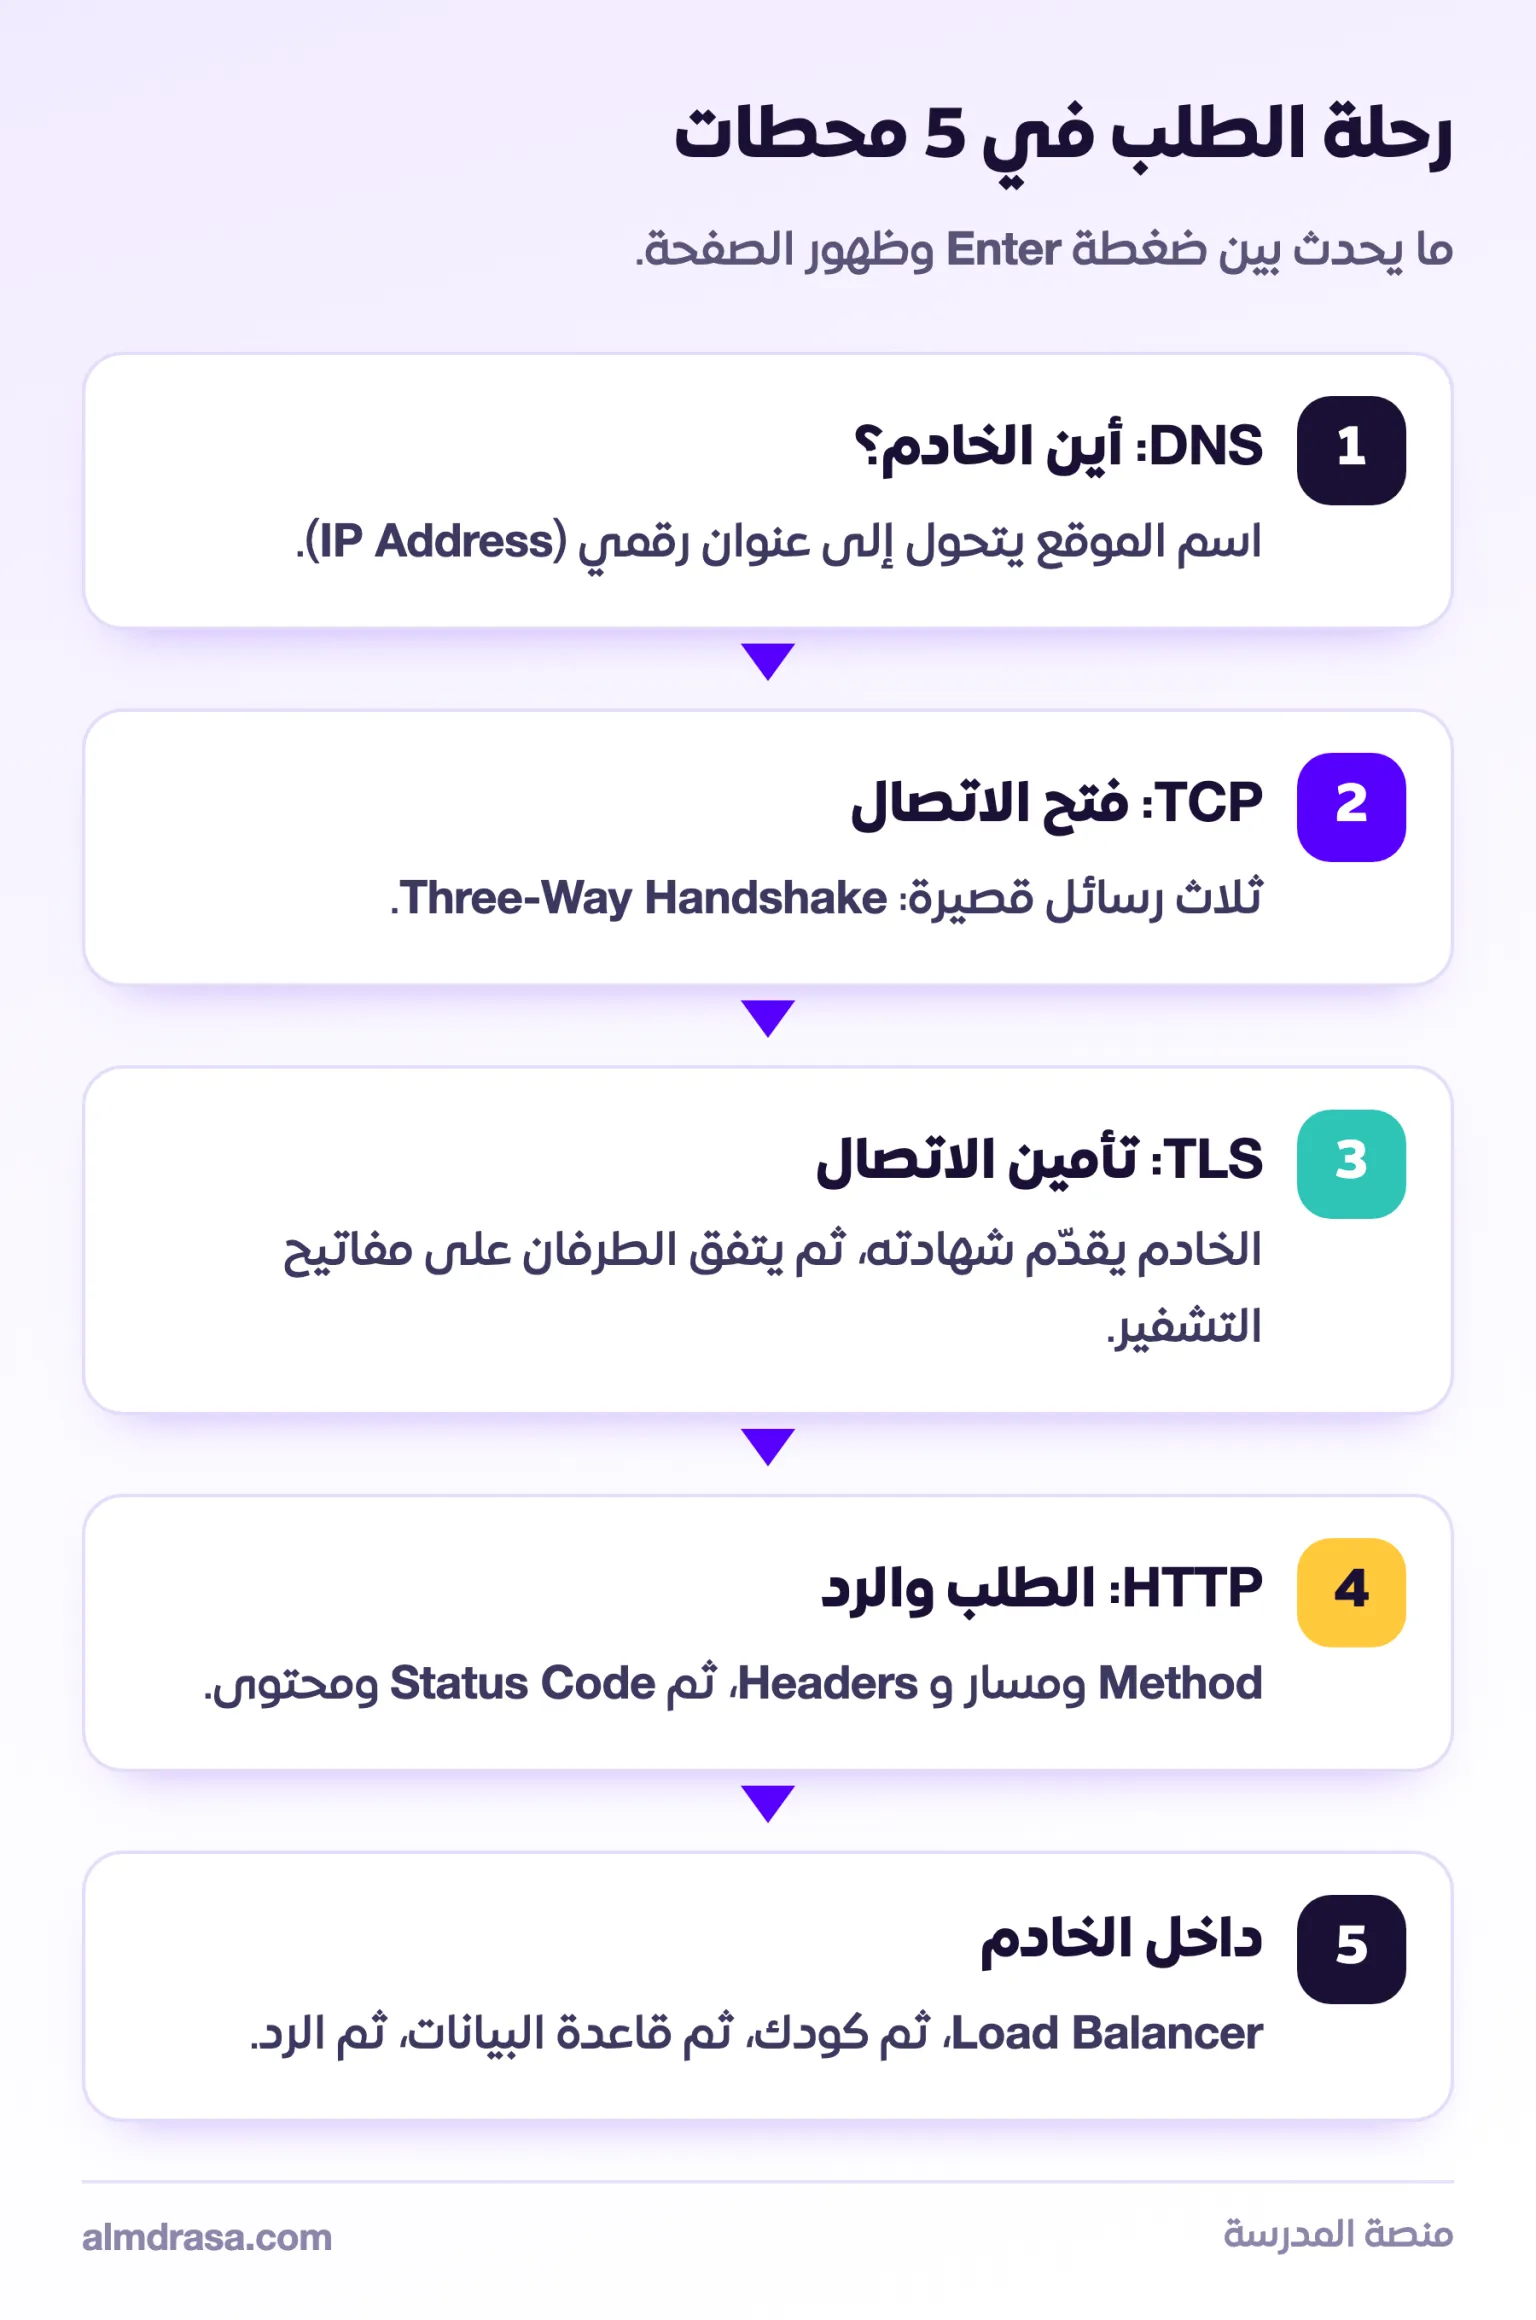
الخلاصة: حين تكتب عنوان موقع وتضغط Enter، يمر طلبك بخمس محطات قبل أن ترى الصفحة: معرفة عنوان الخادم (DNS)، فتح اتصال (TCP)، تأمين الاتصال (TLS)، إرسال الطلب واستقبال الرد (HTTP)، ثم ما يجري داخل الخادم نفسه. فهم هذه الرحلة هو أساس عمل مهندس الـ Backend.
المحطة الأولى: DNS
الشبكة لا تعرف الأسماء، تعرف العناوين الرقمية (IP Addresses). لذلك يسأل المتصفح أولًا: ما عنوان هذا الاسم؟ يبحث في ما حفظه من قبل، ثم يسأل خادم DNS. والإجابة تُحفظ مدة يحددها صاحب الموقع (TTL)، ولهذا قد يتأخر ظهور تغيير في العنوان عند بعض الزوار.
المحطة الثانية: TCP
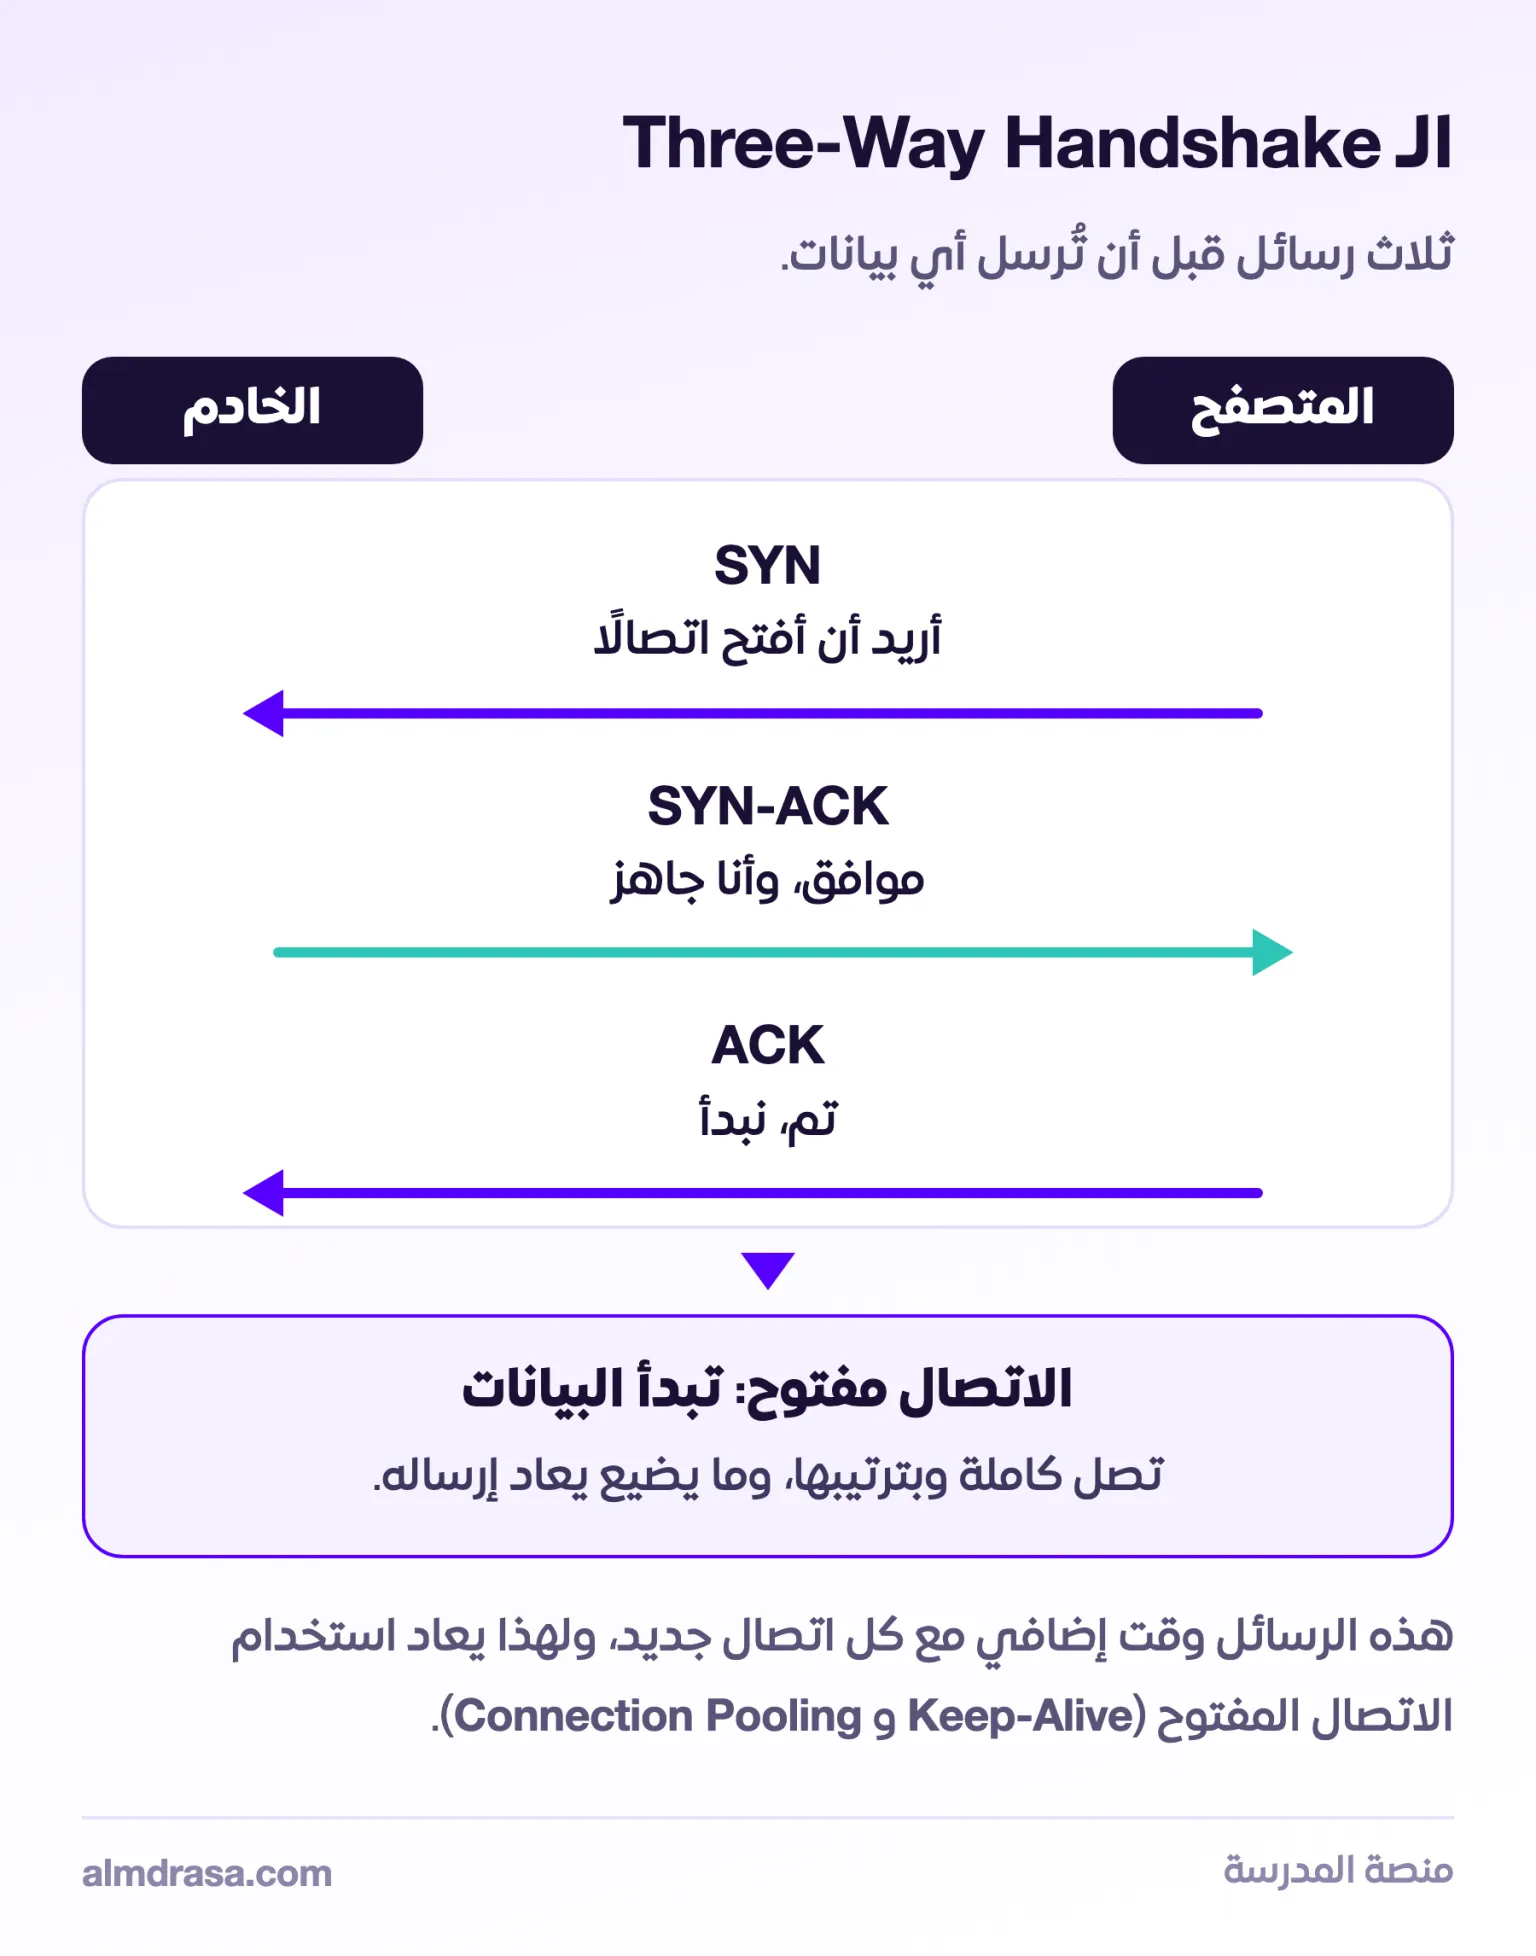
قبل إرسال أي بيانات يفتح المتصفح اتصالًا مع الخادم ببروتوكول TCP، في ثلاث رسائل قصيرة تسمى Three-Way Handshake. فائدة TCP أنه يضمن وصول البيانات كاملة وبترتيبها، ويعيد إرسال ما يضيع في الطريق. وثمن ذلك وقت إضافي في بداية كل اتصال جديد، ولهذا تحرص الأنظمة على إعادة استخدام الاتصال المفتوح بدل فتح اتصال لكل طلب.
المحطة الثالثة: TLS
إذا كان العنوان يبدأ بـ https، يتفق الطرفان على تشفير الاتصال قبل تبادل أي بيانات. في هذه الخطوة يقدّم الخادم شهادته (Certificate) ليثبت أنه صاحب الاسم فعلًا، ثم يتفق الطرفان على مفاتيح التشفير. بعدها لا يستطيع من يراقب الشبكة أن يقرأ الطلب ولا الرد.
المحطة الرابعة: HTTP
الآن يرسل المتصفح الطلب: الـ Method (مثل GET أو POST)، والمسار، والـ Headers، وقد يتبعها Body. ويرد الخادم بـ Status Code (مثل 200 أو 404 أو 500) و Headers ومحتوى.
- HTTP/1.1: الطلبات على الاتصال الواحد تمر واحدًا بعد الآخر، فيفتح المتصفح عدة اتصالات ليحمّل الملفات بالتوازي.
- HTTP/2: طلبات كثيرة تسير معًا على اتصال TCP واحد (Multiplexing)، مع ضغط الـ Headers.
- HTTP/3: يعمل فوق QUIC المبني على UDP، فيقل زمن فتح الاتصال، ولا يتعطل كل شيء إذا ضاعت حزمة واحدة.
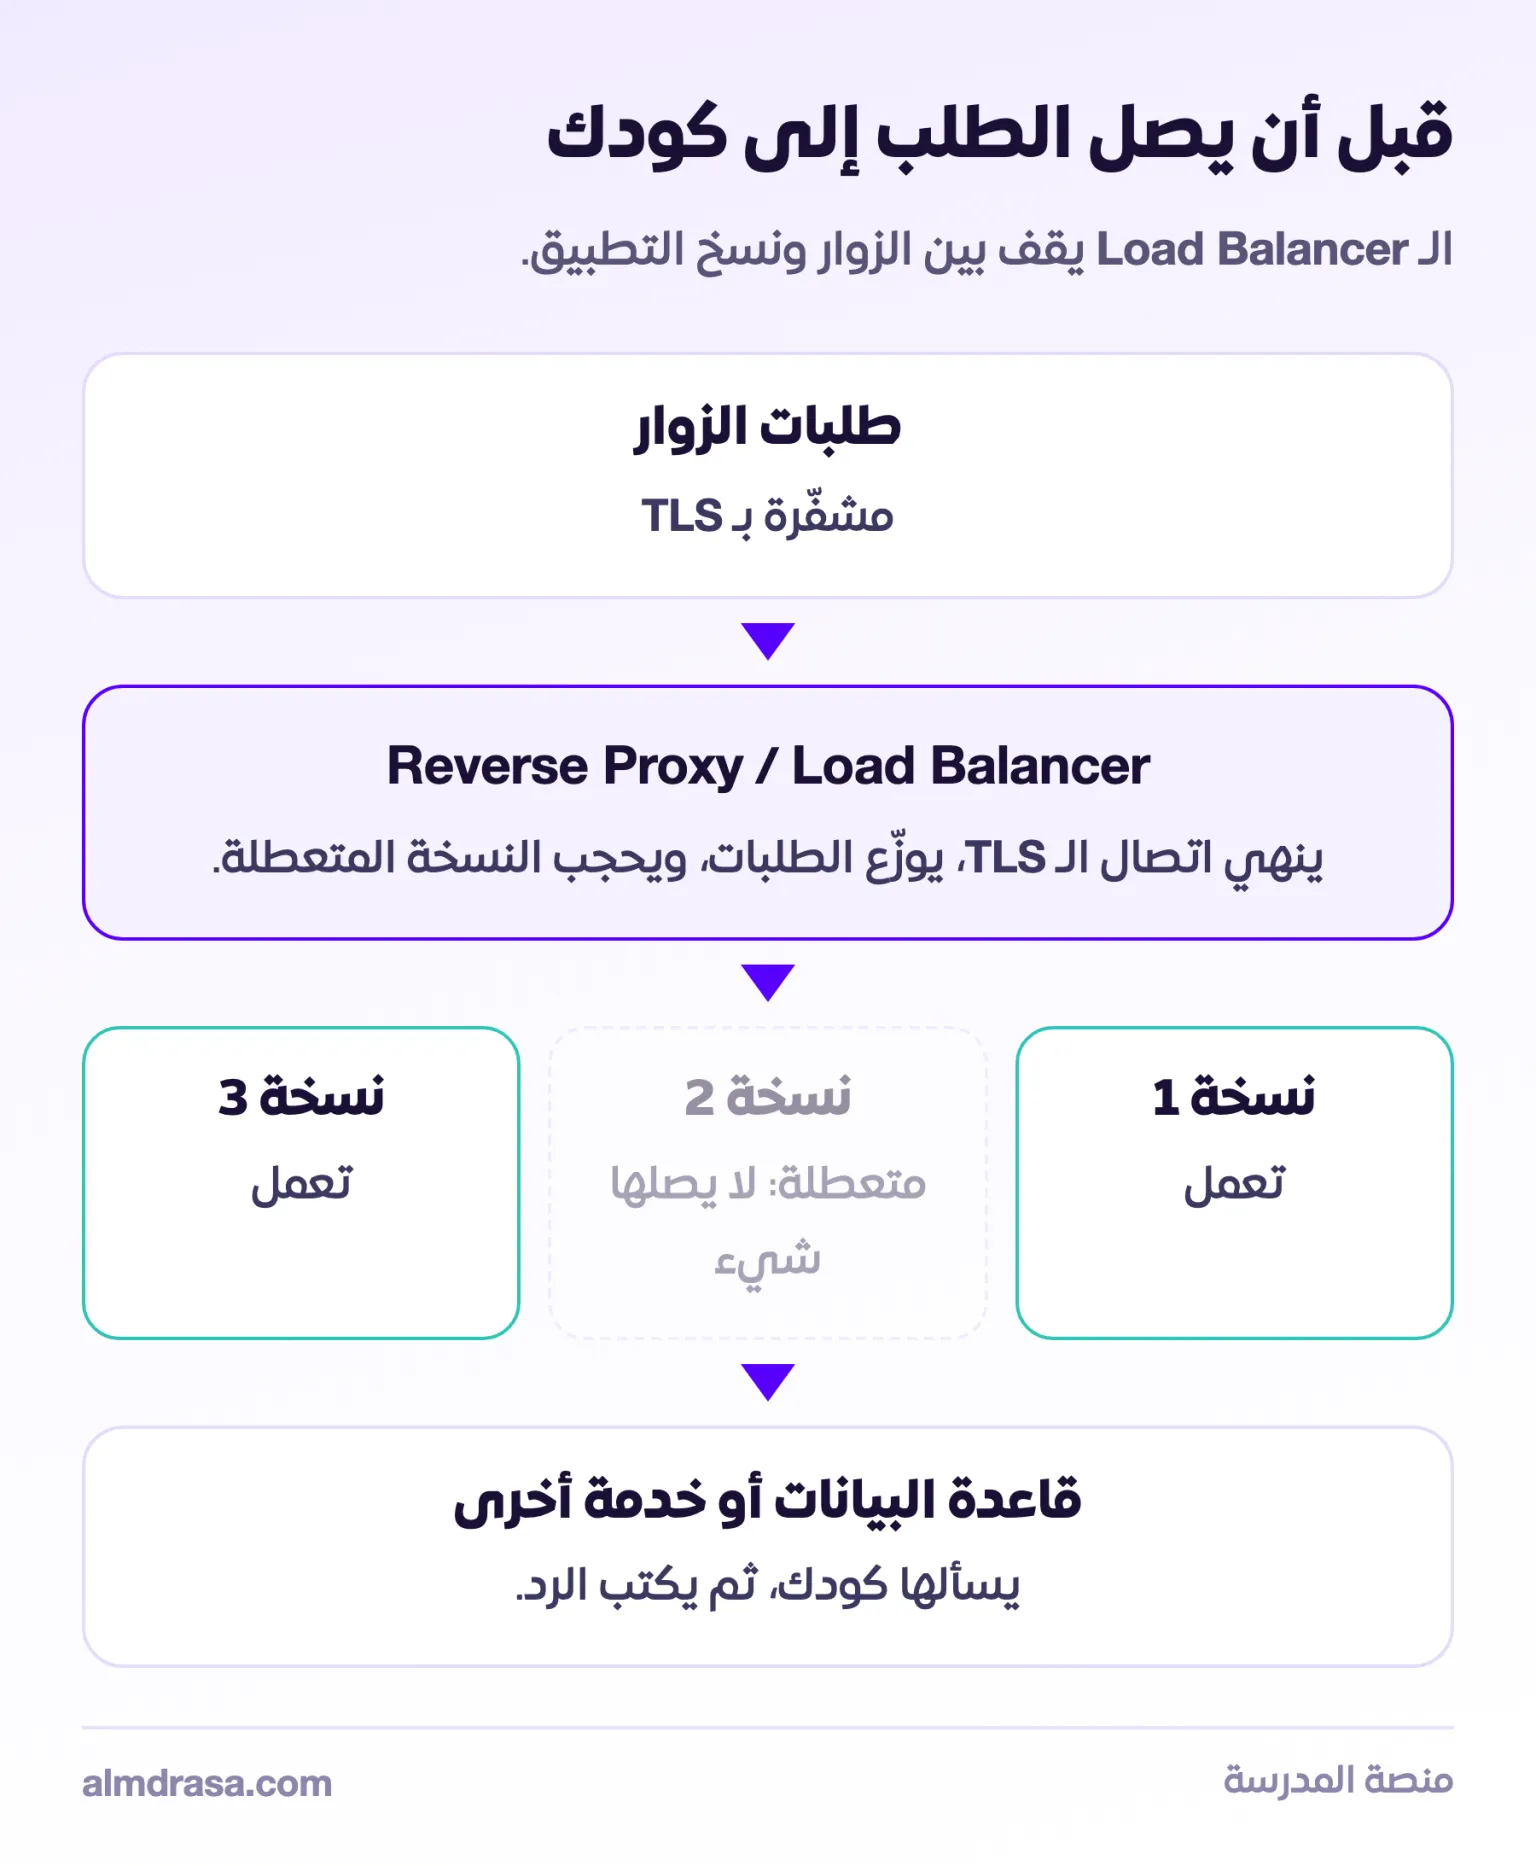
المحطة الخامسة: ما يحدث قبل أن يصل الطلب إلى كودك
في أغلب الأنظمة لا يصل الطلب إلى تطبيقك مباشرة. يستقبله أولًا Reverse Proxy أو Load Balancer: ينهي اتصال الـ TLS، ويوزع الطلبات على أكثر من نسخة من التطبيق، ويحجب النسخة المتعطلة. بعدها يصل الطلب إلى الـ Process الذي يشغّل كودك، فيقرأ البيانات من الـ Socket، ويفهم الطلب، ويسأل قاعدة البيانات أو خدمة أخرى، ثم يكتب الرد.
أين يضيع الوقت؟
حين يكون الموقع بطيئًا، فالسبب في إحدى هذه المحطات، وكل محطة لها علاج مختلف:
- اتصالات جديدة كثيرة: أعد استخدام الاتصالات (Keep-Alive و Connection Pooling).
- مسافة بعيدة بين الزائر والخادم: قرّب المحتوى بـ CDN.
- خادم ينتظر قاعدة البيانات: راجع الاستعلامات والـ Indexes والـ Caching.
- طلبات تتعطل بلا نهاية: ضع Timeouts واضحة، واجعل إعادة المحاولة (Retries) آمنة بالـ Idempotency.
لماذا يهمك هذا كمبرمج Backend؟
لأن أغلب مشاكل الأنظمة الحقيقية ليست في منطق الكود، وإنما في ما بين الأجزاء: اتصال ينقطع، طلب يصل مرتين، خادم لا يتحمل الضغط. من يفهم الرحلة كاملة يعرف أين ينظر حين يتعطل شيء، ويصمم نظامًا يتحمل الأعطال.
دورة Backend Systems Engineering على منصة المدرسة تشرح هذه الرحلة بالعربية بالتفصيل: أساس الشبكات و TCP و UDP، والـ Sockets والـ Kernel، و HTTP/1.1 و HTTP/2 و HTTP/3 و TLS، و WebSocket و gRPC، والـ Processes والـ Threads، والـ Reverse Proxy والـ Load Balancing، والـ Timeouts والـ Retries والـ Idempotency، مع معمل Node.js داخل الدروس. وفيها دروس مجانية تشاهدها من «تصفح المنهج».
أسئلة شائعة
ما الفرق بين HTTP و HTTPS؟
HTTPS هو HTTP نفسه داخل اتصال مشفر بـ TLS. يتأكد المتصفح من هوية الخادم بشهادته، ثم يُشفَّر كل ما يُرسل بين الطرفين.
هل HTTP/3 أسرع دائمًا من HTTP/2؟
يظهر فرقه أكثر على الشبكات الضعيفة وشبكات المحمول، لأنه يفتح الاتصال أسرع ولا يتعطل كله عند ضياع حزمة. على شبكة جيدة ومستقرة يكون الفرق أصغر.
لماذا يكون أول طلب للموقع أبطأ مما بعده؟
لأن أول طلب يدفع ثمن الـ DNS وفتح اتصال TCP والاتفاق على TLS. الطلبات التالية تعيد استخدام الاتصال المفتوح.